İşletim sistemleri koruma kalkanlarına giriş
İşletim sistemleri koruma kalkanları, işletim sistemi güvenlik duvarı ve antivirüsler şeklinde bir sınıflandırmaya tabi tutulabilir. İşletim sistemleri güvenlik duvarı bir kural kümesi temelinde ağa gelen giden paket trafiğini kontrol eden donanım tabanlı ağ güvenliği sistemidir.
Güvenlik duvarı, işletim sistemine ağ ortamından gelen bilgileri denetleyen, engelleyen veya geçişine izin veren yazılım veya donanım Güvenlik duvarı, saldırganlar veya zararlı yazılımlaın ağ veya internet üzerinden bilgisayara erişimini engellediği gibi ağdaki diğer bilgisayarlara geçişini de engeller.
Hem güvenlik duvarlarındaki hem de antivirüslerdeki en önemli noktalardan biride sistemlerin güncel olması gerektiğidir.
Antivirüsler, işletim sistemi güvenlik duvarına göre daha gelişmiş savunma sistemidir ve virüsleri yok etmeye yarayan yazılımlardır.
Antivirüsler, virüsleri tespit ederken iki metot kullanılır. Bunlar virüs imzasını tanıma ve virüs davranışlarına odaklanarak buluşsal algoritmaları kullanmalarıdır.
Antivirüsler bilgisayar ortamında çalışan, alışveriş yapan (girdi ve çıktı) tüm dosyaların hareketlerini takip etmekte ve algıladığı virüsleri yok etmektedir. Dolayısıyla güvenlik duvarları ve antivirüsler hem dışarıdan gelişleri hem de mevcut bilgisayardan çıkışları kontrol ederek bilgisayarları güvenlik altına almaktadır.
Firewall, IPS ve IDS kavramları
Firewall, bilgisayar sistemleri için üretilen güvenlik duvarları sistemleridir. Firewall cihazları ise bu yazılımların uygun donanımlarla birleştirilerek üretilmesinden meydana gelmiş olan fiziksel ürünlerdir.
Güvenlik duvarı yani Firewall sistemleri, gelen ve giden tüm ağ trafiğini kontrol ederek belirli filtrelerden geçirip, ağ trafiği içerisindeki zararlı eylemleri durdurmayı amaçlar. Bu sayede ağ güvenliği sağlanır.
Temel olarak firewall, network üzerinde kendisine gelen paketlerin ulaşması gereken yerlere(önceden tanımlanmış kurallarla) gidip gidemeyeceğine kara verir.
Firewall sistemleri donanım ve yazılım tabanlı olarak ikiye ayrılırlar.
Yazılım tabanlı olan Firewall uygulamaları genelde istemci veya sunucular üzerindeki işletim sistemlerine kurulur.
Donanım tabanlı firewall cihazları ise özel donanımlar üzerinde çalışan sistemlerdir.
Günümüz Firewall cihazları, Birleşik Tehdit Yönetimi (Unified Threat Management-UTM) olarak ifade edilmekte ve IPS,IDS,Web Filtreleme,Uygulama Filtreleme,Hotspot,VPN,5651 Log Yönetimi gibi özellikleri içermektedir.
IDS, ağ trafiğiniz içerisindeki zararlı hareketleri veya zararlı bağlantıların tespiti için kullanılan sistemlere verilen addır. IDS, Intrusion Detection Systems kelimelerinin kısaltması olarak kullanılır. IDS güvenlik sistemlerinin amacı zararlı hareketi tanımlama ve loglama yapmaktadır.
IDS: Network sensör ve server sensör şeklinde ikiye ayrılır.
IPS ise ağ trafiğinizi içerisindeki zararlı hareketleri veya zararlı bağlantıların tespiti ile birlikte önlenmesi için kullanılan güvenlik sistemleridir. IPS, Intrusion Prevention Systems kelimelerinin kısaltıması olarak kullanılır.
IPS sistemlerinin amacı zararlı bağlantıların veya hareketlerin ağ trafiği üzerinde durdurulması ve önlenmesidir.
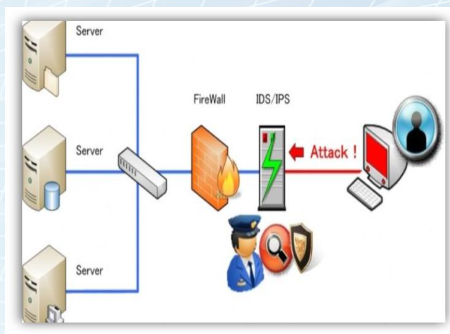
Firewall, IDS/IPS öncesindedir. Dışarıdan gelen trafik Firewall’dan önce IDS ve IPS’den geçer.

Güvenlik Duvarlarının Çalışması
Güvenlik duvarı(firewall), yerel ağlar üzerindeki kaynakları diğer networkler üzerinden gelecek saldırılara karşı koruyan, iç ve dış ağlar arası ağ trafiğini tanımlanan kurallara göre denetleyen bir ağ geçidi çözümüdür.
Kullanıcılarına internet erişimi hakkı vermiş bir kurum, yerel ağlardaki kaynakları korumak ve dış ağlardaki kaynaklara kullanıcılarının erişim hakkını belirlemek için yazılım veya donanım bazlı güvenlik duvarları kullanır.
Temel olarak bir yönlendirici yazılım ile beraber çalışan bir güvenlik duvarı, ağ üzerinde kendisine gelen paketlerin gitmelerine gereken yerlere(üzerinde tanımlanan kurallar doğrultusunda) gidip gidemeyeceğine karar verir.
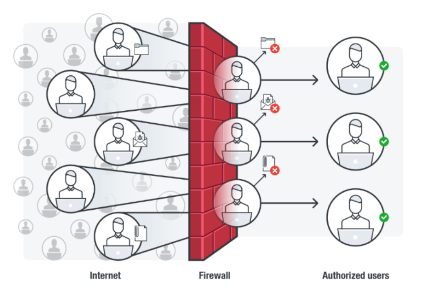
Güvenlik duvarı(firewall), genellikle ağlardaki diğer makinelerden farklı bir makinenin üstüne kuruludur. bunun sebibi, dışarıdan gelen isteklerin direkt olarak lokal ağ kaynaklarına ulaşmasını engellemektir.
Güvenlik duvarlarının birçok denetleme metotları vardır. En basit perdeleme metotlarından biri, daha önceden belirlenmiş domain’lerden ve IP adreslerinden(izin verilen servislerin) paketlerini kabul edip diğer istekleri reddetmektir.
Mobil kullanıcılar güvenlik duvarları aracılığı ile özel ağlara güvenli bağlanma prosedürleri ve tanılama metotları kullanarak uzaktan erişim hizmetini kullanabilir.
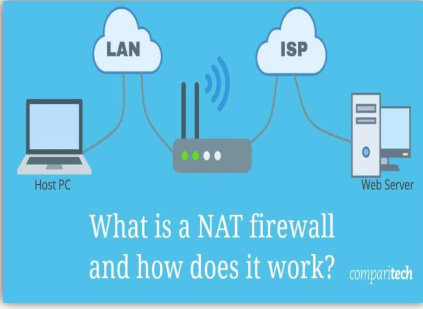
Yerel ağda gelişmiş güvenlik duvarı özellikleri
Bütününe güvenlik duvarı dediğimiz servisler, aslında birkaç alt kavramlardan oluşmaktadır: Bunlar;
Tabya(Bastion Host),
Ağ adres çevrimi(NAT-Network Adress Translation),
Paket filtreleme ve
Dinamik filtreleme’dir
Silahsızlaştırılmış bölge
Doğrudan filtreleme
Bütüm güvenlik duvarları(ticari olanlar ve olmayanlar), bu uygulamaların hepsini veya bir kısmını uygular.


Güvenlik duvarları ve antivirüs yazılımları arasındaki fark
Hem firewall hem de antivirüs özelliğine sahip yazılımlar vardır. Bunlar da genelde Internet Security adına sahiptir.
Diğer bir ifadeyle, eğer Internet Security yazılımı kullanırsanız hem antivirüs hem de firewall yalımınız olur.